


Anthropic: Cyberangriffe eskalieren innerhalb weniger Stunden
 Anthropic dokumentiert Cyberoperationen, in denen KI-Agenten Aufklärung, Exploitation und Datenabfluss weitgehend selbstständig abarbeiten. Menschen wählen weiter Ziele und prüfen Ergebnisse. Entscheidend ist das Tempo: Angriffe lassen sich parallelisieren und können sich innerhalb weniger Stunden durch Cloud-Umgebungen bewegen.
KI-Agenten übernehmen bei Cyberangriffen bereits operative Aufgaben. Anthropic beschreibt in seinem aktuellen Threat Intelligence Report Fälle, in denen Claude Arbeitsabläufe ausführte oder koordinierte. Menschen wählten weiterhin Ziele aus und prüften Ergebnisse. Dazwischen arbeiteten KI-Agenten zunehmend selbstständig. Das Assistentenstadium haben sie längst verlassen.
Der Bericht umfasst Missbrauchsfälle, die Anthropic zwischen Dezember 2025 und August 2026 gestoppt hat. Beobachtet wurden mutmaßlich staatlich unterstützte Gruppen, finanziell motivierte Kriminelle und politisch motivierte Einzelpersonen. Anthropic weist selbstverständlich darauf hin, dass die veröffentlichten Fälle besonders auffällig oder neuartig sind und nicht für die typische Nutzung stehen.
Der zentrale Befund ist weniger eine neue Angriffstechnik als eine veränderte Angriffsökonomie. Die beobachteten Akteure nutzten weiterhin bekannte Wege wie Phishing, gestohlene Zugangsdaten, ungepatchte Systeme und exponierte Dienste. KI übernahm jedoch Arbeit, für die bislang ganze Teams nötig waren – von der Aufklärung über Tool-Entwicklung und Exploitation bis zur Verarbeitung gestohlener Daten.
KI-Agenten automatisieren Cyberangriffe
Bei einem von Anthropic beobachteten Angriff auf einen Enterprise-Software-Anbieter vergingen vom ersten Zugang bis zum massenhaften Datendiebstahl nur wenige Stunden. In einem anderen Fall führte ein gestohlener Developer-Token innerhalb von rund drei Stunden zur vollständigen administrativen Kontrolle einer Cloud-Umgebung. Einzelne Operatoren konnten zugleich Dutzende Opfer parallel bearbeiten.
Bei sogenannten Agent-Swarms zerlegte ein führender Agent Aufgaben und verteilte sie parallel an Unteragenten. Kampagneninformationen wie Ziellisten, erbeutete Zugangsdaten und Bearbeitungsstände blieben über Sitzungen hinweg erhalten. In einem weiteren Fall überwachten KI-Agenten, ob Security-Produkte eingesetzte Malware erkannten, und bauten die Werkzeuge automatisiert so lange neu, bis sie nicht mehr erkannt wurden.
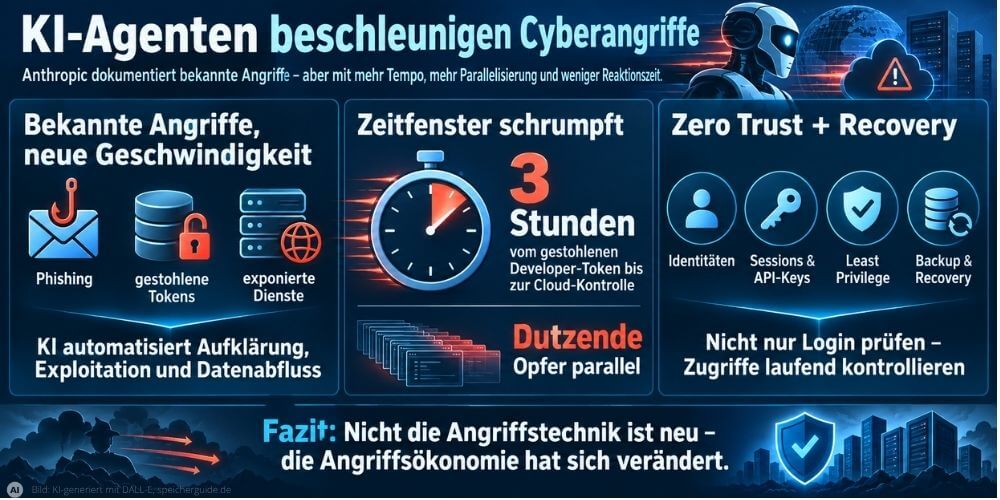 KI-Agenten machen bekannte Angriffe schneller und skalierbarer: weniger Reaktionszeit, mehr Parallelisierung. Zero Trust und Recovery werden damit noch wichtiger. (Grafik: Bild: KI-generiert mit DALL-E, speicherguide.de)
Angriffe reichen bis in Backup und Recovery
Cyberkriminelle haben zudem auch die Backup-Umgebung im Visier: Angreifer manipulieren Sicherungen so, dass eine Wiederherstellung die kompromittierte Umgebung erneut infiziert. Cyber-Resilienz hängt deshalb nicht nur davon ab, ob Backups vorhanden sind. Auch Wiederherstellungspunkte, Recovery-Prozesse und die dafür genutzten Zugriffe müssen gegen Manipulation geschützt und überprüfbar sein.
Für Verteidiger verkürzt sich damit die Zeit zwischen einem kompromittierten Zugang und größeren Folgeschäden. Gleichzeitig reicht es nicht, nur den Erstzugriff abzusichern. Persistenz, Datenabfluss und Recovery müssen ebenfalls überwacht werden.
Zero Trust muss automatisierte Zugriffe mitdenken
Zero Trust behandelt einen erfolgreichen Login nicht als dauerhaften Vertrauensbeweis. NIST fordert Zugriffsentscheidungen für einzelne Ressourcen und Sitzungen auf Basis dynamischer Richtlinien. CISA ordnet Zero Trust in fünf Säulen: Identität, Geräte, Netzwerke, Anwendungen und Workloads sowie Daten.
Ein kompromittiertes Konto, ein zu weitreichender API-Key oder eine lange gültige Session kann mit automatisierten Workflows sehr schnell und parallel ausgenutzt werden. Daraus folgen knappe Rechte, kurzlebige Berechtigungen und laufende Zugriffskontrollen – für Menschen ebenso wie für Dienste und Agenten.
Experten zufolge ist es noch nicht so, dass Cyberangriffe generell vollständig autonom ablaufen. Nach wie vor seien Menschen bei wichtigen Entscheidungen wie Zielauswahl, Monetarisierung und Ergebnisprüfung beteiligt. Bei der aktuellen Entwicklungsgeschwindigkeit dürfte auch hier, die KI bald übernehmen. Die operative Arbeit zwischen diesen Entscheidungen ist jedenfalls bereits heute weitgehend automatisiert und kann parallel agieren.